I bez JavaScriptu vám podvržený odkaz může smazat data.
Saturday 7 November 2026, 13:00–13:45 Live
Room D0206
Track: Privacy and Security
Language: Czech 🇨🇿
Rate this talkCross Site Request Forgery (CSRF) je technika kdy vám útočník podstrčí vhodný odkaz a následně můžete přijít i o data. Nestačí autentizace a autorizace! Názorně vám ukáži kde a jak se takový útok dá provádět. A jak se takovému útoku bránit a předcházet při vývoji webové aplikace.
Resources
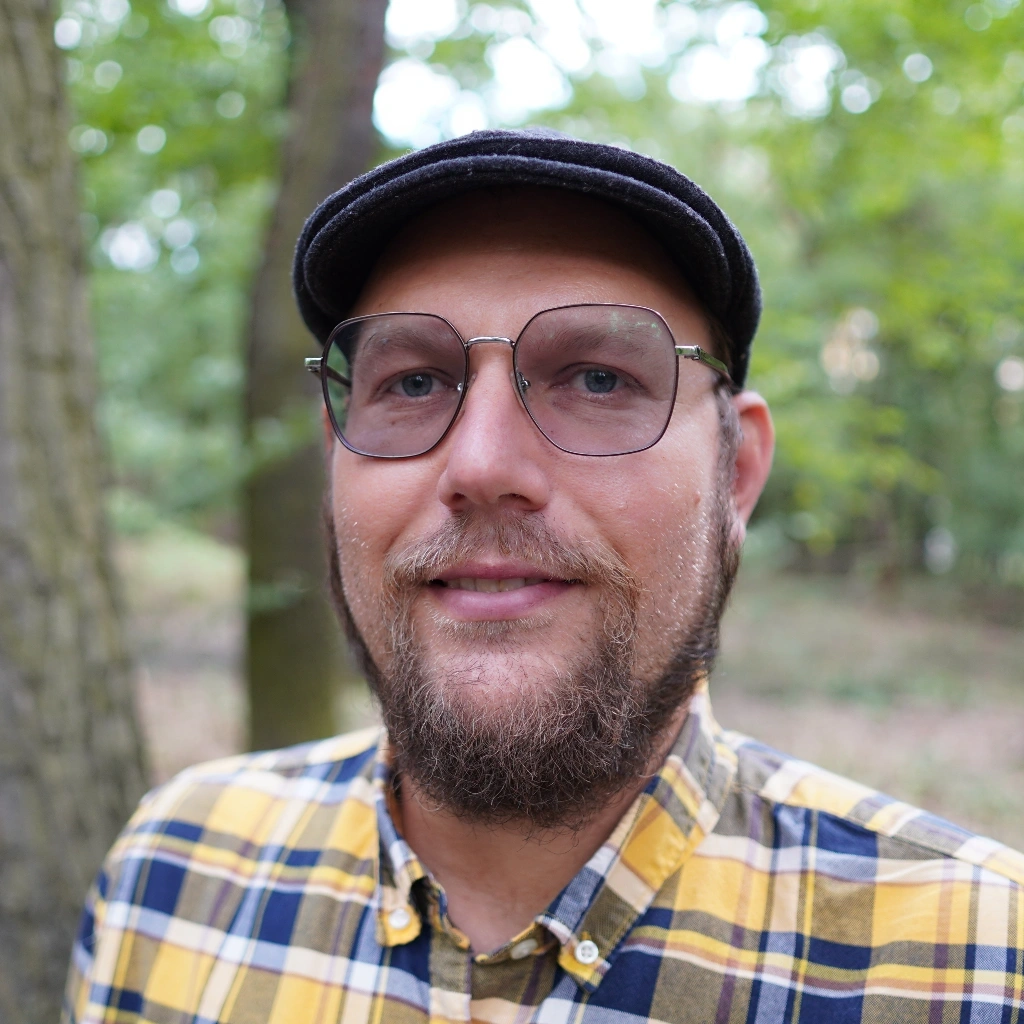
Josef Jebavý
Josef Jebavý je nezávislý IT konzultant, softwarový vývojář a lektor, který se dlouhodobě věnuje vývoji webových aplikací v PHP (Symfony, Nette) a správě Linuxových serverů, kontejnerových prostředí a DevOps nástrojů vše s důrazem na bezpečnost. Vedle vývoje provozuje vlastní e-vzdělávací platformu ITDevLearn zaměřenou na DevOps a CI/CD pipelines. Ve volném čase se věnuje freedivingu, cyklistice a technickým aspektům open-source hardware.